Prompt
  ↓
一大段自然语言
  ↓
解析 / 重试 / 提取
  ↓
程序再决定
WHY JEV MATTERS
很多软件任务,本来就不需要模型写作文。
Agent 的 Tool Call、Guardrail、Routing、Risk Scoring、Human Review Gate,本质上更像结构化决策问题。
State
  ↓
YES / NO
CHOICE
SCORE
PROBABILITY
  ↓
程序直接继续执行
FROM AGENTS TO SECURITY
为什么我把这个思路放进了 Web 安全。
WAF 看单请求
SQLi、XSS、路径穿越、命令注入和异常编码,通常可以在单条请求层面被成熟规则发现。
JevSec 看行为窗口
登录失败 → 登录成功 → 新敏感路径 → Burst Access,这类问题真正有意义的是顺序与上下文。
模型做模糊判断
规则负责确定性证据,模型负责不容易写成简单 if 的跨请求行为判断。
代码保留控制权
当前只运行 Shadow Mode,不自动封禁,不把模型输出直接接到 enforcement。
LOGIN_FAIL → LOGIN_FAIL → AUTH_SUCCESS → NEW_SENSITIVE_PATH → BURST_ACCESS
JEVSEC EXPERIMENT
当前结果有增量,但还远没有证明“AI 更懂安全”。
250 个 held-out 行为窗口:145 anomalous / 105 normal。Hybrid 检出 39 个异常窗口,静态规则检出 30 个。
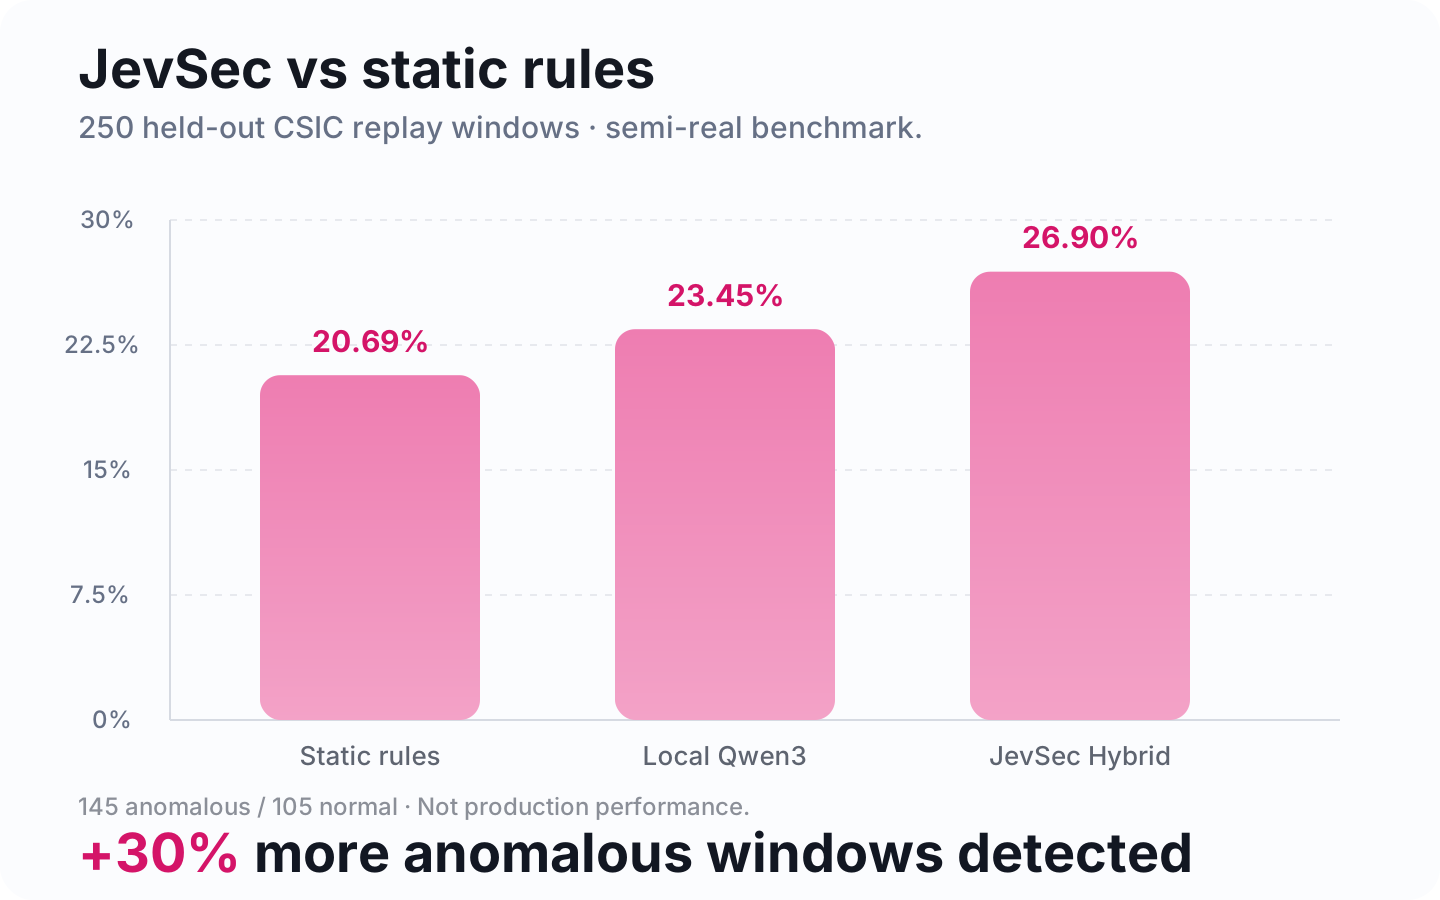
关键限制: AUROC 仍然接近随机排序。这个结果只说明当前工作点下增加了一些 review coverage,不代表生产环境未知攻击检测能力。
NEXT: SEQUENCE CONTEXT
下一步不是更大的 Prompt,而是更好的 State。
统计量
→
login_failures = 2
unique_paths = 8
sensitive_path = 1
行为序列
LOGIN_FAIL
→ LOGIN_FAIL
→ AUTH_SUCCESS
→ NEW_SENSITIVE_PATH
目标是保留顺序和行为结构,同时不把 Cookie、Authorization、密码、API Key 等原始敏感值交给模型。
READ / RUN / REVIEW